 筑原CAD病毒专杀
 木马专家免费版
 超级巡警
 文件夹EXE病毒查杀修复工具
 新加坡“兔卫士”V2.0.0.2600官方中
 金山AV终结者2010
 Abelssoft HackCheck
 反窃听安全软件
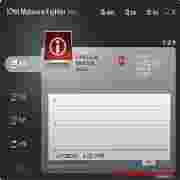
Rootkit Unhooker是一款由俄罗斯开发的新型Rootkit检测工具。尽管其功能不如IceSword全面,但在检测技术上却比IceSword更为可靠。它具备诸多强大功能,包括服务描述表钩子的检测与恢复、高级进程检测、驱动检测、隐藏进程终止、API钩子检测、驱动转储以及报告生成等。
1. 软件界面为英文(低版本包含中文文件,但无法兼容高版本)
2. 支持以下操作系统:Windows 2000 Professional SP4、Rollup 1、Windows XP Home/Professional SP1、SP2、Windows 2003 Server(所有版本)SP1、SP2、Windows Vista Ultimate
3. 为避免冲突,建议在使用本工具前关闭其他AntiRootkit工具以及带有主动防御功能的杀毒软件(如卡巴斯基)和HIPS软件
4. 运行本软件需要管理员权限
5. 若需在安全模式下使用,请在主界面选择“Setup”->“Extended Mode”
主要功能包括:
- SSDT钩子检测及卸载功能
- shadowSSDT钩子检测及卸载功能
- 隐藏进程检测,可识别隐藏进程并显示其完整路径(采用世界上最先进的技术)
- 隐藏进程终止,包括使用PVASE强制结束进程
- 隐藏进程转储,可重建文件以供分析
- 隐藏驱动检测,可识别隐藏的驱动程序
- 隐藏驱动转储,可为选定的驱动创建转储文件
- 系统线程运行分析,提供挂起的系统模式下线程执行的信息
- IRP钩子检测,可在隐藏驱动检测的“References”列进行查找
- 代码钩子检测,可识别基于API的代码钩子
- 隐藏库检测,作为代码钩子检测的一部分,可显示隐藏库的地址(如果检测到)
- 隐藏文件检测,可检测硬盘上使用Windows API隐藏的文件,支持FAT32和NTFS文件系统
- 程序更新功能,可连接到服务器进行软件更新
- 报告生成功能,可自动生成包含所有必要信息的报告
- 进程自保护,采用多种方法确保软件不受操作系统影响。